Empresas que usam pixels, APIs de conversão, formulários e CRM precisam saber exatamente quais dados chegam às plataformas de publicidade. Em 10 de novembro de 2026, a FTC informou que cinco estados dos Estados Unidos entraram em uma ação que alega que a Hims and Hers compartilhou informações sensíveis de saúde com Meta, Snap e terceiros apesar de comunicar proteção de privacidade. O caso ainda será decidido pela Justiça e não define a aplicação da LGPD no Brasil, mas oferece um alerta prático: promessas, configuração técnica e operação precisam dizer a mesma coisa.
O que a ação da FTC alega
A queixa alterada inclui Arizona, Flórida, Nebraska, Ohio e Wisconsin, além de Utah e autoridades da Califórnia. Segundo a FTC, a empresa teria compartilhado informações de saúde dos consumidores com Meta, Snap e outros terceiros. A ação também questiona clareza de cobrança e dificuldade de cancelamento de assinaturas.
Essas são alegações, não uma decisão final. A própria FTC informa que apresenta uma queixa quando tem motivo para acreditar em violação e quando o procedimento atende ao interesse público. O tribunal decidirá o caso. Empresas devem evitar repetir acusações como fatos comprovados e usar o episódio para revisar seus próprios controles.
Mapeie o dado antes da ferramenta
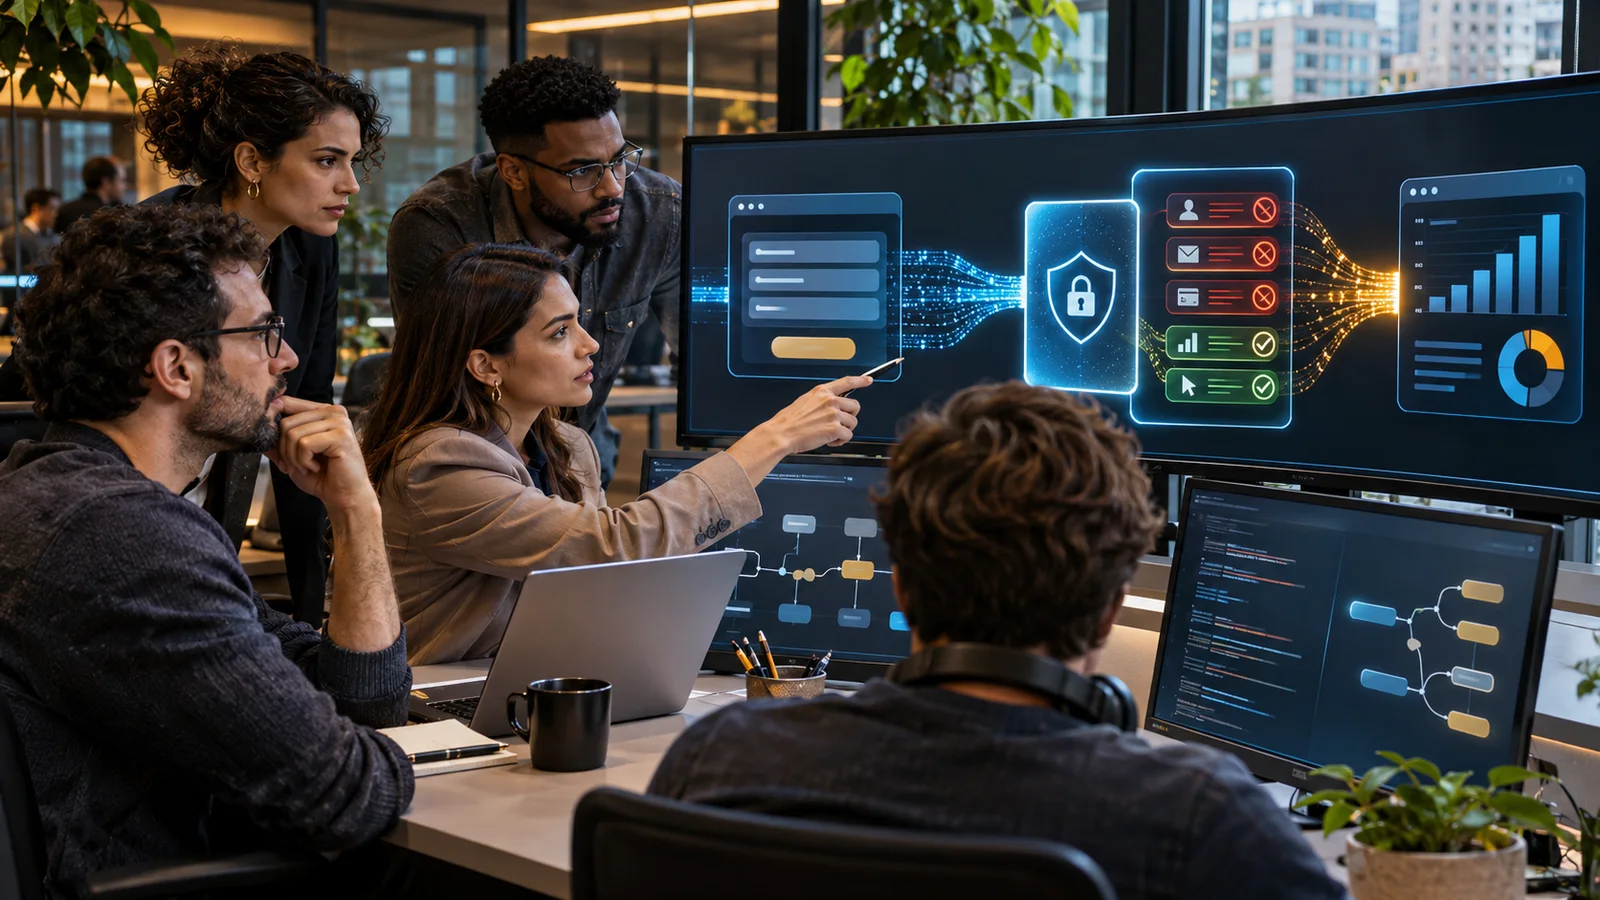
Desenhe o caminho entre página, formulário, aplicativo, tag manager, servidor, CRM, analytics e plataforma de anúncios. Para cada evento, registre campos, parâmetros, identificadores, finalidade, destino, base ou justificativa, prazo de retenção e responsável. Inclua ferramentas inseridas por plugins, parceiros e scripts antigos.
Classifique o contexto, não apenas o nome do campo. Uma URL, título de página, resposta de formulário ou nome de evento pode revelar condição de saúde, religião, orientação, biometria ou outra informação sensível. Remover o e-mail não torna seguro um evento que descreve claramente a situação da pessoa.
- Evento e momento em que é disparado
- Parâmetros, URL, texto e identificadores enviados
- Plataforma, parceiro e suboperadores envolvidos
- Finalidade, retenção e acesso interno
- Política, aviso e escolha apresentada à pessoa
Teste o que realmente sai do site
Não confie apenas no nome configurado no painel. Use ferramentas de desenvolvedor, depuradores de tags, logs do servidor e ambientes de teste para observar requisições e payloads. Teste aceitar, recusar e alterar preferências, navegar por páginas sensíveis, enviar e abandonar formulários, autenticar e sair da conta.
Repita o teste em celular, aplicativos, páginas de campanha e integrações server-side. Uma tag pode estar bloqueada no navegador enquanto a API continua enviando o evento pelo servidor. Registre evidência, horário, versão e resultado para que a correção possa ser confirmada depois.
Compare prática, política e promessa comercial
Reúna política de privacidade, textos de consentimento, telas de cadastro, contratos com plataformas, materiais de vendas e scripts de atendimento. Marque toda promessa sobre confidencialidade, compartilhamento, personalização, cobrança e cancelamento. Depois compare cada frase com o fluxo técnico e operacional.
Evite expressões absolutas quando existem exceções. Se dados são usados para mensuração, prevenção de fraude ou publicidade, isso precisa ser explicado com precisão compatível com as regras aplicáveis. Uma política extensa não corrige uma interface enganosa nem um evento enviado antes da escolha prevista.
Reduza dados e separe conversões
Envie somente o necessário para uma finalidade definida. Em páginas ou serviços sensíveis, pode ser mais seguro medir etapas agregadas sem conteúdo da consulta, condição, resposta ou produto. Revise nomes de eventos, parâmetros personalizados, valores de formulário, URLs completas e campos livres.
Separe a medição operacional da otimização publicitária. Nem todo evento útil para o produto precisa alimentar audiências ou algoritmos de anúncios. Crie listas de permissão, bloqueios por categoria e testes automatizados para impedir parâmetros proibidos. Mudanças precisam passar por revisão antes da publicação.
Governança para marketing, tecnologia e jurídico
Defina um proprietário por plataforma e um processo de aprovação que envolva marketing, privacidade, segurança, tecnologia e a área do serviço. Mantenha inventário de contas, tags, pixels, APIs, públicos, parceiros e pessoas com acesso. Revogue componentes sem dono ou finalidade atual.
Crie uma rotina trimestral e uma revisão extraordinária depois de novo formulário, campanha, produto, integração ou incidente. Treine quem publica tags e quem contrata parceiros. O controle falha quando a política fica com o jurídico, a configuração com a agência e ninguém acompanha o caminho inteiro.
Inclua cobrança e cancelamento na auditoria
A ação da FTC também alega falta de clareza sobre cobranças após o formulário inicial e dificuldade de cancelamento. Por isso, a revisão da jornada deve cobrir preço, momento da cobrança, renovação, confirmação, reembolso e caminho de saída. Privacidade e práticas comerciais aparecem para o cliente como uma única relação de confiança.
Teste a jornada com pessoas que não participaram do projeto. Elas devem compreender quando assumem compromisso, quanto pagarão, como cancelar e onde obter ajuda. Registre reclamações, chargebacks, cancelamentos e tempo de resolução. Um funil com alta conversão inicial pode estar criando risco e perda de confiança depois.
Limites e aplicação no Brasil
O processo ocorre nos Estados Unidos e envolve leis federais e estaduais daquele país. Ele não substitui análise da LGPD, regras setoriais, contratos e orientações das autoridades brasileiras. Dados de saúde são sensíveis no Brasil, mas a base, as obrigações e as medidas adequadas dependem do contexto.
Use este roteiro como auditoria operacional e procure orientação jurídica qualificada para interpretar deveres específicos. A ausência de uma condenação ou de uma regra idêntica não justifica enviar dados sem necessidade. Minimização, transparência, segurança, controle de acesso e evidência de configuração são boas práticas verificáveis para qualquer operação responsável.
Para levar daqui
Uma auditoria de pixels precisa observar payloads reais, não apenas painéis e políticas. Mapeie o dado, teste navegador e servidor, compare promessas com a prática, reduza eventos sensíveis e mantenha aprovação conjunta antes de publicar mudanças.