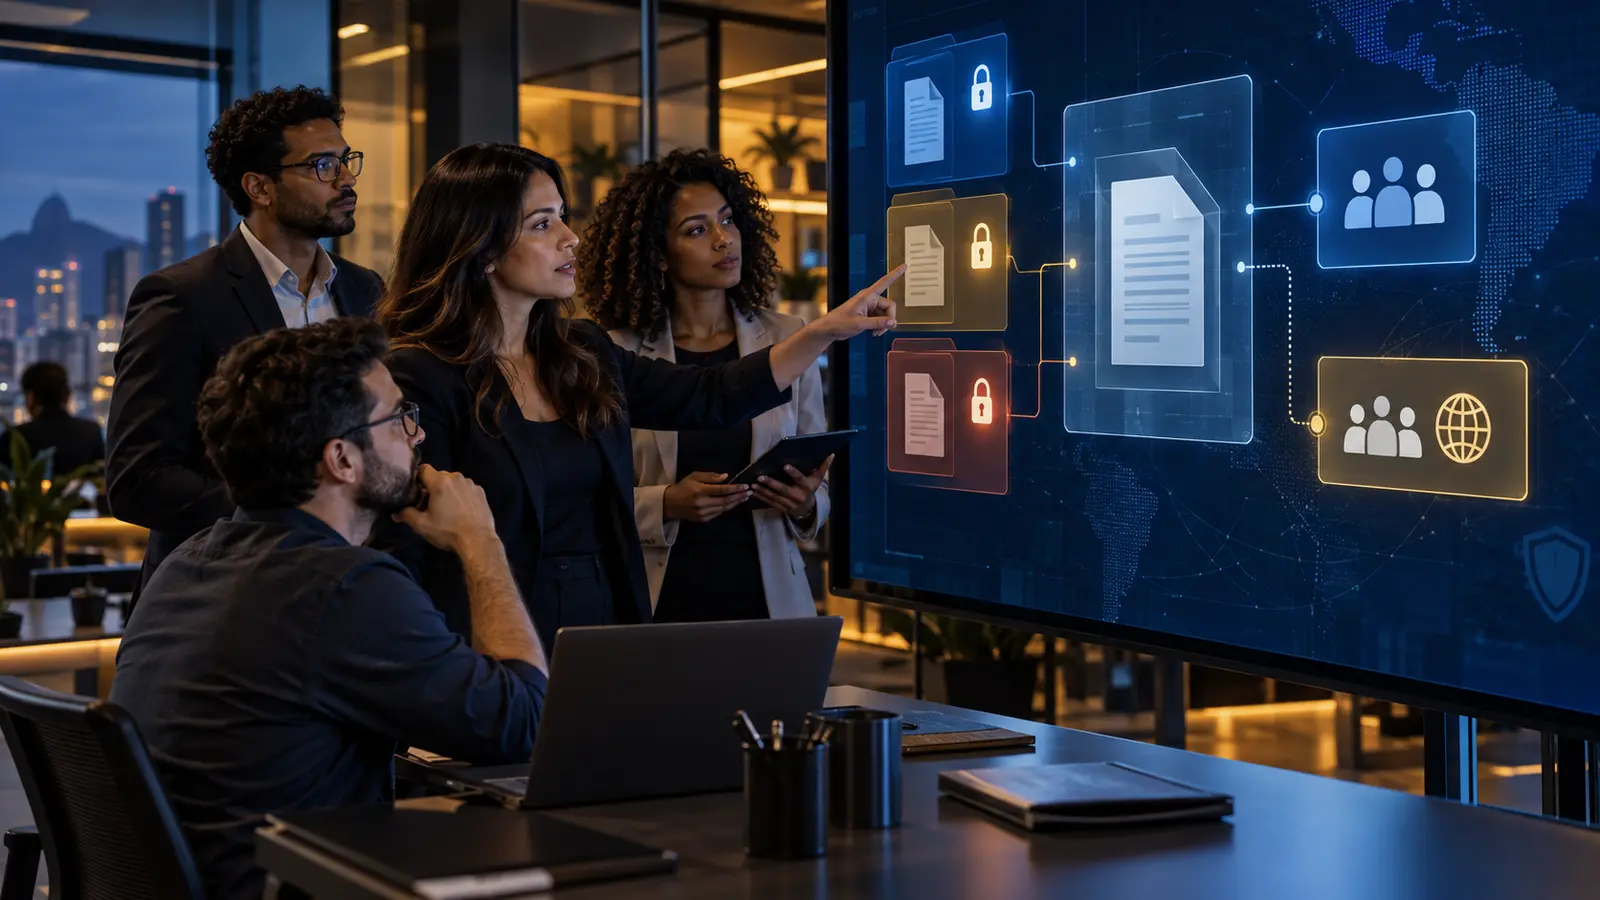
O Google Workspace agora permite combinar condições de sensibilidade e público em uma única regra de proteção do Drive. O administrador pode bloquear compartilhamento externo, liberar apenas unidades organizacionais, grupos ou domínios aprovados, ou impedir públicos específicos. A configuração reduz vazamentos, mas precisa de inventário de dados, piloto, exceções responsáveis e comunicação clara para não interromper clientes, fornecedores e equipes que dependem de colaboração externa.
Mapeie dados e públicos antes de criar a regra
Liste os documentos que exigem controle, como contratos, folha de pagamento, dados de clientes, relatórios financeiros e propriedade intelectual. Depois identifique quem precisa receber cada classe: somente a equipe, outras áreas, fornecedores determinados ou qualquer parceiro autorizado.
A regra deve responder a um risco concreto. Evite começar com um bloqueio amplo para todos os arquivos. Sem classificação e público definidos, a empresa pode impedir propostas, entregas e auditorias legítimas ou criar exceções informais fora do Drive.
Escolha entre bloqueio externo, lista permitida e lista negada
O novo fluxo reúne condições de conteúdo e audiência. É possível bloquear todos os usuários externos para arquivos que correspondam ao critério, permitir apenas grupos, unidades organizacionais ou domínios selecionados, ou negar destinatários específicos enquanto os demais continuam elegíveis.
Use bloqueio externo para classes que não devem sair da organização. Use lista permitida quando a colaboração precisa ficar restrita a poucos parceiros conhecidos. Use lista negada quando a política é mais aberta, mas determinados grupos ou domínios representam conflito, segregação de função ou risco específico.
Construa condições que sejam auditáveis
A condição pode usar rótulos de classificação ou critérios de prevenção contra perda de dados. Prefira sinais objetivos, como tipo predefinido de dado, rótulo aplicado por processo e padrão validado. Termos genéricos em texto livre geram falsos positivos e são difíceis de explicar.
Dê nome e descrição claros à regra, registre proprietário, risco coberto, unidades afetadas e data de revisão. O administrador precisa do privilégio de visualizar e gerenciar regras de DLP. Sem responsabilidade definida, controles antigos se acumulam e passam a bloquear processos que já mudaram.
Teste em uma unidade pequena antes de ativar
A documentação permite criar a regra como inativa. Use esse estado para revisar configuração e cenários, depois limite o primeiro ciclo a uma unidade organizacional ou grupo representativo. Teste arquivos comuns, dados sensíveis, links existentes, cópias e tentativas de compartilhamento com domínios permitidos e bloqueados.
Registre falsos positivos, atividades interrompidas e caminhos de suporte. O Google informa que mudanças podem levar até 24 horas, embora normalmente ocorram antes. Não programe uma virada crítica sem janela para propagação e correção.
Defina exceções sem desmontar a política
Alguns fluxos legítimos exigem compartilhamento externo, como envio a contador, jurídico, auditor ou cliente. Em vez de desligar a regra, crie grupos ou domínios aprovados, processo de solicitação com prazo e proprietário, e repositórios separados quando a finalidade justificar.
Toda exceção deve ter escopo, validade e evidência de aprovação. Revise acessos após o encerramento do contrato ou projeto. Uma lista permitida permanente para parceiros antigos devolve o risco que a regra deveria reduzir.
Monitore o impacto na operação
Acompanhe eventos bloqueados, tipos de arquivo, áreas envolvidas, tempo de resolução e reincidência. Um pico pode indicar tentativa de exfiltração, mas também classificação errada ou falta de orientação. Combine indicadores de segurança e produtividade para não otimizar apenas o número de bloqueios.
Crie um canal de suporte com instruções sobre motivo, alternativa aprovada e responsável. O usuário precisa saber como concluir o trabalho dentro da política. Mensagens vagas estimulam cópias por email pessoal, mensageiro ou armazenamento não autorizado.
Considere edição, escopo e limites
O recurso não está em todos os planos. A página oficial lista Enterprise Standard e Plus, Education Standard e Plus, Enterprise Essentials Plus e Frontline Plus. Confirme a edição contratada antes de desenhar um controle que não poderá ser aplicado.
A regra atua sobre compartilhamento de arquivos no Drive e não substitui gestão de identidade, dispositivos, retenção, criptografia, resposta a incidentes ou controle em outros aplicativos. Proteção consistente depende do conjunto de políticas e da qualidade da classificação.
Para levar daqui
Regras unificadas no Google Drive funcionam quando conteúdo sensível e público autorizado estão definidos com precisão. Comece inativo, pilote em pequeno escopo, monitore falsos positivos e trate exceções com prazo, proprietário e evidência.