O Databricks Sandbox passou a oferecer suporte à OpenAI Agents API para executar código e chamadas de ferramentas em um ambiente isolado, sem servidor e sujeito aos controles de rede e governança do Databricks. A aplicação continua responsável por criar a sessão, provisionar o sandbox, iniciar o executor, acompanhar o turno e encerrar os recursos. O desenho reduz exposição, mas só é seguro quando rede, arquivos, credenciais, registros e limpeza têm limites verificáveis.
Separe orquestração e execução
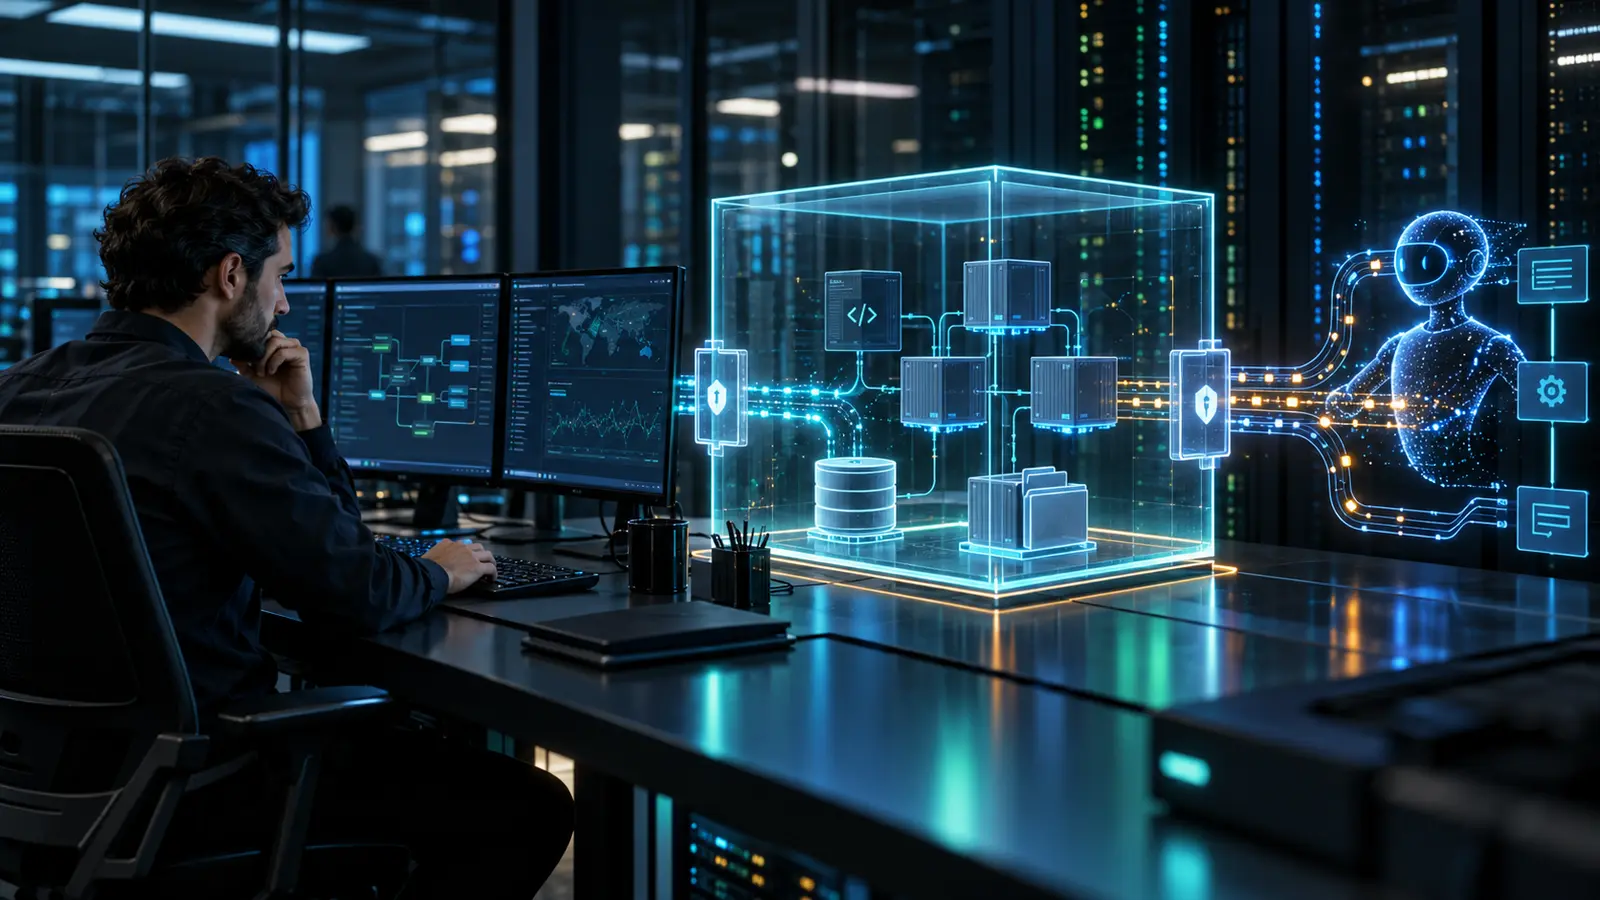
Na arquitetura descrita, a OpenAI coordena a sessão do agente, enquanto o Databricks Sandbox fornece computação sob demanda para código e ferramentas. A aplicação controla o ciclo completo e faz chamadas de saída para os dois serviços. Não é necessário expor uma conexão de entrada para o ambiente de execução.
Essa separação permite manter dados e código de trabalho dentro de um perímetro específico, mas não elimina dependências externas. Documente qual serviço cria a sessão, quem provisiona o ambiente, que processo permanece ativo, onde ficam os registros e qual componente decide encerrar a execução.
Controle o ciclo de vida do sandbox
O fluxo oficial cria uma sessão autogerenciada, provisiona o sandbox pelo SDK do Databricks, espera o estado de execução, inicia o Codex exec-server, envia a tarefa e remove a sessão e o ambiente ao final. O diretório de trabalho precisa ser gravável, e o executor deve permanecer ativo durante todo o turno.
Implemente tempo máximo, cancelamento, repetição idempotente e limpeza garantida mesmo quando uma etapa falhar. Um sandbox abandonado pode manter custo, arquivo temporário ou processo ativo. Registre identificadores de sessão e ambiente para investigar falhas sem depender apenas do texto produzido pelo agente.
- Crie uma sessão por tarefa ou contexto controlado
- Aguarde o ambiente ficar pronto antes de executar
- Limite duração, CPU, memória e armazenamento
- Registre comandos, ferramentas e códigos de saída
- Encerre sessão e sandbox em sucesso ou falha
Restrinja rede, arquivos e credenciais
O principal benefício do sandbox é conter a consequência da execução. Permita apenas destinos de rede necessários, monte somente arquivos do caso atual e evite credenciais permanentes. A receita usa chaves distintas para a aplicação e para o executor, o que ajuda a separar responsabilidades e revogar um acesso sem interromper todo o sistema.
Se a organização usa lista de endereços IP permitidos na OpenAI, o endereço de saída do sandbox precisa ser autorizado. A documentação alerta que esse IP pode mudar após parada e reinício. Trate a configuração como dependência monitorada, não como ajuste único feito durante a instalação.
Teste resultados e consequências das ferramentas
Isolamento não garante que o código esteja correto. Use casos com entradas normais, arquivos malformados, dependências ausentes, instruções conflitantes e tentativa de acessar recursos bloqueados. Verifique saída, efeitos colaterais, custo, duração e se o agente encerra a tarefa quando não pode confirmar uma condição.
Comece com leitura e transformação reversível. Para escrita em banco, envio de mensagem ou alteração de sistema, acrescente aprovação humana, transação, limite de volume e plano de reversão. O agente deve provar o que pretende executar antes de receber autoridade para aplicar a mudança.
Avalie quando a arquitetura compensa
O desenho é adequado quando a empresa já opera no Databricks, precisa executar código perto de dados governados ou quer separar ambientes por tarefa. Para uma automação simples sem código ou dados sensíveis, provisionamento, observabilidade e duas camadas de serviço podem custar mais do que o benefício de isolamento adicional.
A publicação de 23 de outubro de 2026 é um guia técnico com provisionamento gerenciado pela aplicação. Antes de produção, confirme disponibilidade na conta, regiões, preços, limites, suporte e comportamento do SDK. Mantenha avaliação de segurança própria e um ambiente de homologação; uma receita oficial demonstra integração, não certifica o seu uso específico.
Para levar daqui
A integração combina orquestração da OpenAI com execução isolada no Databricks. O valor aparece quando a aplicação controla rede, arquivos, credenciais, tempo, registros e limpeza, e só amplia ferramentas depois de testar consequências reais.