O Google Workspace abriu uma beta do Policy-Based Enforcement para aplicar criptografia do lado do cliente automaticamente a arquivos que correspondem a regras de proteção de dados. A criptografia ocorre no próprio arquivo e preserva a URL, evitando a antiga tarefa de criar uma cópia cifrada e apagar o original. A função foi anunciada em 5 de novembro de 2026, está desligada por padrão e exige Enterprise Plus com Assured Controls ou Assured Controls Plus, inscrição na beta e uma arquitetura de chaves preparada.
Entenda o que muda com a aplicação automática
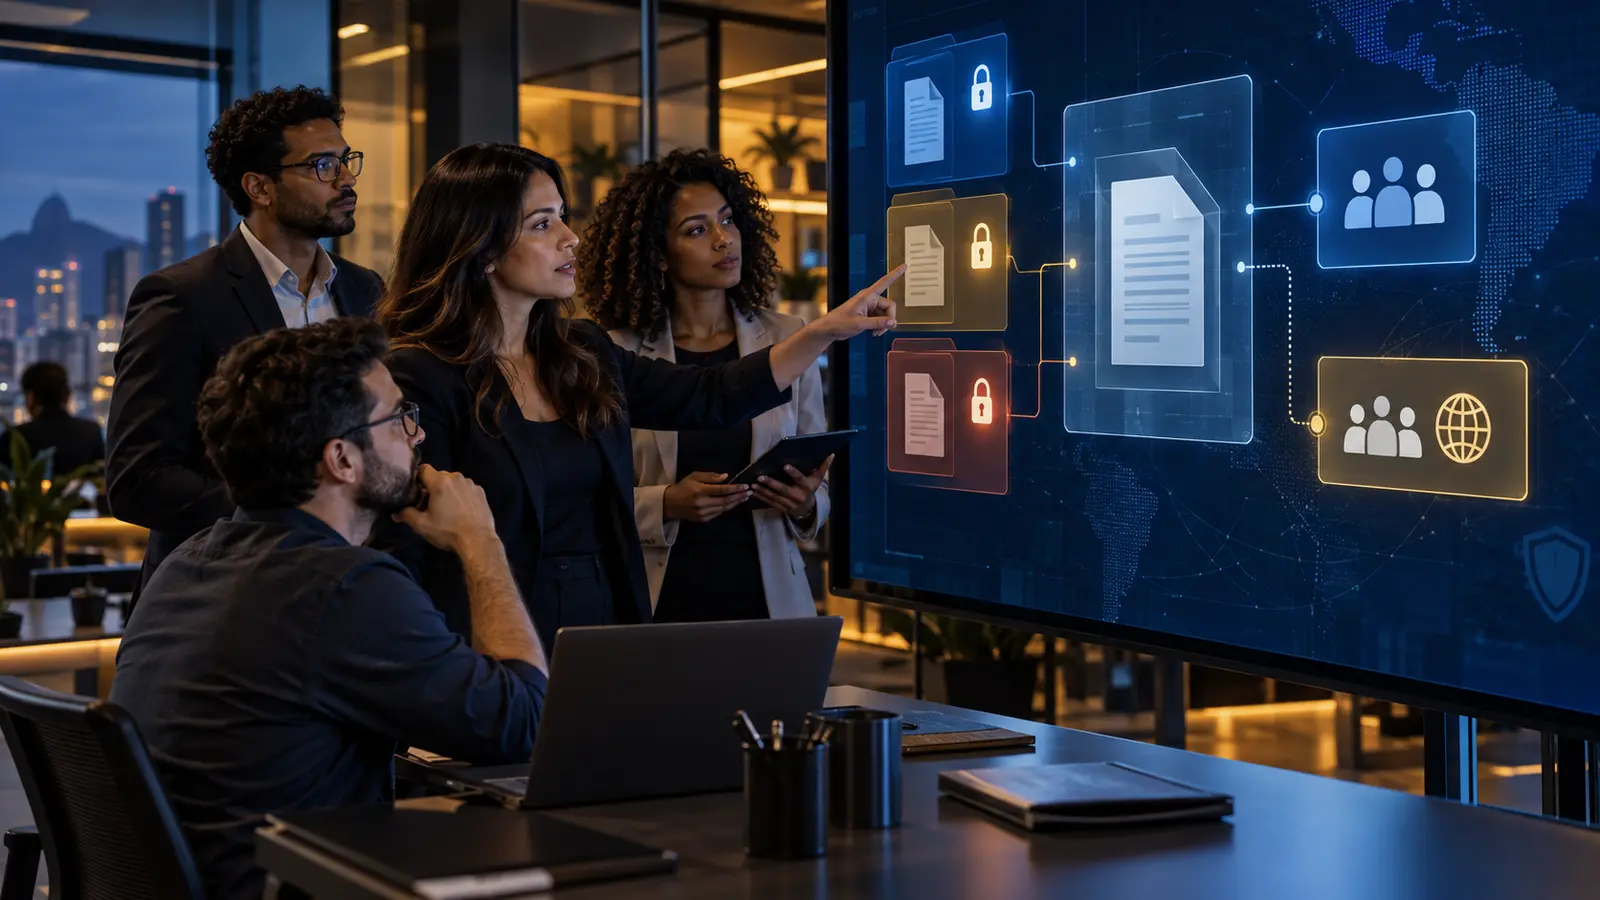
Na configuração manual, a pessoa precisava reconhecer o conteúdo sensível, criar uma versão criptografada e excluir o arquivo sem a proteção adicional. Com a nova beta, o administrador define condições no mecanismo de regras do Workspace e a plataforma aplica CSE quando o arquivo corresponde à política.
A proteção cobre Meu Drive e drives compartilhados e pode alcançar Docs, Sheets, Slides, arquivos do Microsoft Office, PDFs e imagens compatíveis com as regras. A criptografia em vigor preserva o endereço original, o que reduz links quebrados e cópias divergentes.
Classifique dados antes de escrever a regra
Automação ruim apenas aplica um controle forte ao conteúdo errado. Defina quais informações exigem CSE, onde são criadas, quem é o proprietário e quais fluxos dependem delas. Use critérios objetivos, como rótulo, unidade, local, tipo de arquivo e padrão de dados, evitando regras amplas sem teste.
Comece em modo de observação quando a configuração permitir e revise falsos positivos e falsos negativos. Um arquivo cifrado indevidamente pode perder compatibilidade com pesquisa, integrações ou colaboração. Um arquivo sensível não identificado continua exposto ao processo comum.
- Categoria do dado e base regulatória
- Proprietário e pessoas autorizadas
- Local de criação e compartilhamento
- Aplicativos e integrações dependentes
- Procedimento de exceção e recuperação
Prepare chaves, identidade e continuidade
CSE adiciona uma camada em que a organização controla o acesso às chaves. Isso aumenta confidencialidade, mas também cria uma dependência operacional. Antes da beta, teste autenticação, disponibilidade do serviço de chaves, rotação, revogação, saída de administradores e recuperação depois de falha.
O Google informa que o Alert Center pode avisar quando o serviço externo de lista de acesso às chaves estiver indisponível. Defina quem recebe e trata o alerta e qual é o prazo aceitável. Sem chave e identidade funcionando, usuários autorizados podem ficar sem acesso a conteúdo crítico.
Faça um piloto controlado no Admin Console
A função requer inscrição e inclusão do domínio na beta. Depois da liberação, a configuração fica disponível no Admin Console, permanece desligada por padrão e não oferece ajuste individual ao usuário final. Quem abre um arquivo criptografado por política recebe um aviso contextual.
Selecione uma unidade pequena, arquivos com cópia segura e um processo reversível. Teste criação, edição, compartilhamento, pesquisa, exportação, dispositivos, integrações e desligamento de usuário. Só amplie quando segurança, suporte e área de negócio confirmarem que o controle não interrompe o trabalho necessário.
Monitore aplicação, falhas e exceções
A beta registra atividade e resultados na ferramenta de investigação de segurança. Acompanhe arquivos avaliados, cifrados, falhas, tempo até proteção e exceções aprovadas. Relacione cada evento à regra e à versão da política para explicar por que o arquivo foi afetado.
Evite medir sucesso apenas pela quantidade de arquivos criptografados. As métricas precisam incluir cobertura de dados sensíveis, falsos positivos, incidentes de acesso, tempo de recuperação e impacto em integrações. Uma política mais abrangente não é necessariamente mais segura se ninguém consegue operá-la.
Conheça limites e proteção complementar
A criptografia adicional não impede que uma pessoa autorizada copie informação da tela nem bloqueia extensões ou aplicativos com permissões suficientes. Ela também não substitui classificação, menor privilégio, prevenção contra vazamento, retenção, backups e treinamento.
O recurso está em beta e disponível apenas para clientes elegíveis inscritos. Regras, suporte e limitações podem mudar. Mantenha documentação da arquitetura, canal de suporte e plano para retirar a política sem destruir a capacidade de abrir os arquivos.
Para levar daqui
A aplicação automática de CSE elimina uma etapa manual e preserva URLs, mas exige classificação confiável, chaves disponíveis, piloto controlado e auditoria de resultados. Automatize apenas depois de provar que a empresa consegue recuperar e usar os arquivos protegidos.